远程终端
uniTerm 支持 SSH、Telnet、Mosh 和 Raw TCP 远程终端协议。
SSH
SSH(Secure Shell)是最常用的远程服务器管理协议,提供加密的安全连接。
连接参数
| 参数 | 说明 |
|---|---|
| 主机 | 服务器 IP 或域名 |
| 端口 | 默认 22 |
| 用户名 | 登录用户名 |
| 认证方式 | 密钥库 / 密码 / 密钥路径 / 密钥文本 / Kerberos / SSH Agent,见下方「认证方式」 |
| 密码 | 密码认证时填写 |
| 密钥路径 | 密钥认证时选择私钥文件 |
| 字符编码 | 终端字符集,默认 UTF-8,可选 GBK、GB2312、Big5、Shift-JIS 等 |
| 退格键 | 终端退格键发送字节,默认 DEL(0x7F),可选 BS(0x08)和 VT220 Delete(ESC[3~) |
| SSH 隧道 | 选择已有的 SSH 连接作为跳板机,通过其转发流量到目标主机 |
| 启动脚本 | 连接建立后自动执行的命令,每行一条,顺序执行 |
| SFTP 最大并发传输 | SFTP 同时传输的最大文件数,0 为不限制 |
| X11 转发 | 开启后远程 X11 应用可显示在本地 X Server 上(macOS 需安装 XQuartz,Windows 版本内置 VcXsrv) |
| SSH Agent 转发 | 将本机 SSH Agent 提供给远端主机,便于在跳板机上继续认证,仅在可信服务器上启用 |
| 连接时自动记录日志 | 连接建立时自动开始记录会话日志 |
认证方式
- 身份认证(密钥库) — 认证方式首位,引用密钥库中保存的身份,用户名与凭据由身份直接提供
- 密码认证 — 输入密码直接登录。如未保存密码,连接时会弹出终端提示输入
- 密钥认证 — 选择 SSH 私钥文件(如
~/.ssh/id_rsa)进行无密码登录;密钥路径支持一键「使用默认密钥」,自动填入本机实际存在的标准 OpenSSH 密钥(id_ed25519/id_rsa/id_ecdsa/id_dsa),再次点击在存在的密钥间轮换 - 密钥文本 — 直接粘贴 PEM 私钥文本,无需依赖本机密钥文件,跨机器可用;加密私钥的口令填在「密钥密码」中
- Kerberos(GSSAPI) — 使用本机 Kerberos 凭据缓存。Windows 自动使用当前登录会话;其他系统请先运行
kinit。可选填 Kerberos Realm:IP 目标将请求host/<IP>@<REALM>,域名目标可留空 - SSH Agent — 使用本机 SSH Agent 中的密钥(Windows 优先 Pageant,其次 Windows OpenSSH Agent;macOS / Linux 走
SSH_AUTH_SOCK) - 键盘交互认证 — 始终作为备用方式,当密码或密钥认证失败时自动启用交互式认证
SSH 类型连接还提供 「SSH Agent 转发」 开关:将本机 SSH Agent 提供给远端主机,便于在跳板机上继续认证下一跳。仅在可信服务器上启用。
SSH 隧道
可通过 SSH 隧道将其他连接的流量经跳板机转发,实现内网穿透。选择已有的 SSH 连接作为跳板机后,目标主机的流量会通过该 SSH 连接加密转发。支持为隧道指定不同的用户名和密码。
Post-Login Expect
Expect/Send 模式支持交互式登录自动化,按顺序定义匹配规则和发送内容:
- expect — 等待终端输出匹配该文本(支持正则,不区分大小写)
- send — 匹配成功后发送的文本,支持
${password}、${user}、${host}变量 - enter — 发送后是否追加回车(默认是)
- timeout — 单步超时时间(默认 10 秒,最大 120 秒)
Zmodem 文件传输
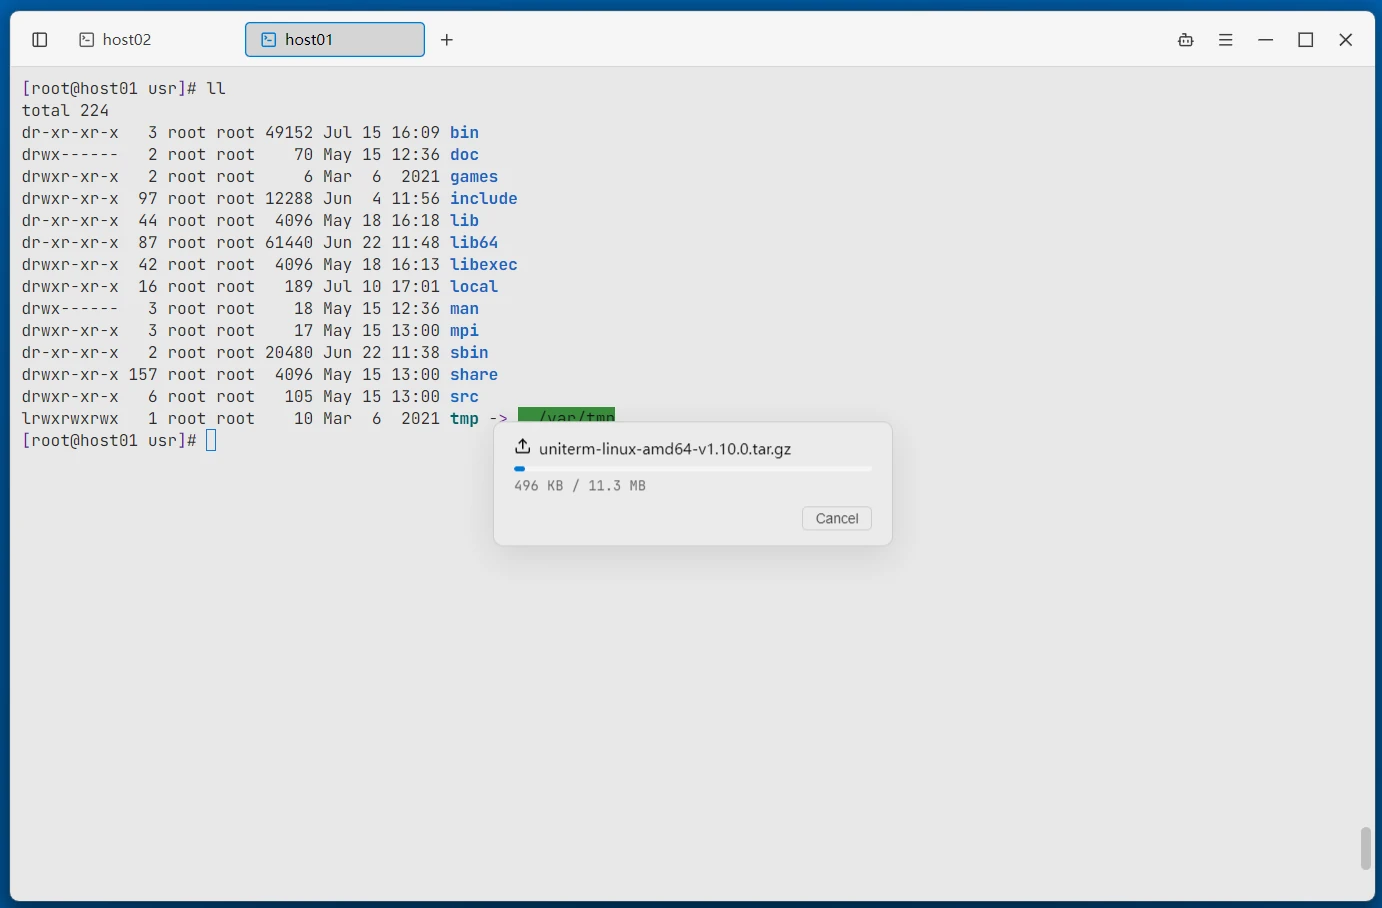
在 SSH 终端中,可直接使用 rz(接收文件)和 sz(发送文件)命令传输文件,无需打开文件浏览器。也支持从桌面拖拽文件到终端窗口直接上传(原生路径直传,无大小限制)。
- 默认下载目录 — 设置中可指定 ZMODEM 下载目录,
sz接收的文件直接保存到此目录,留空则每次传输时选择 - 传输完成后无需按键 — rz/sz 传输完成后 Shell 提示符自动恢复;取消下载后终端也能正常恢复
X11 转发
通过 SSH 的 X11 转发功能,可以将远程 Linux 服务器上的图形化应用窗口直接显示在本地桌面上。
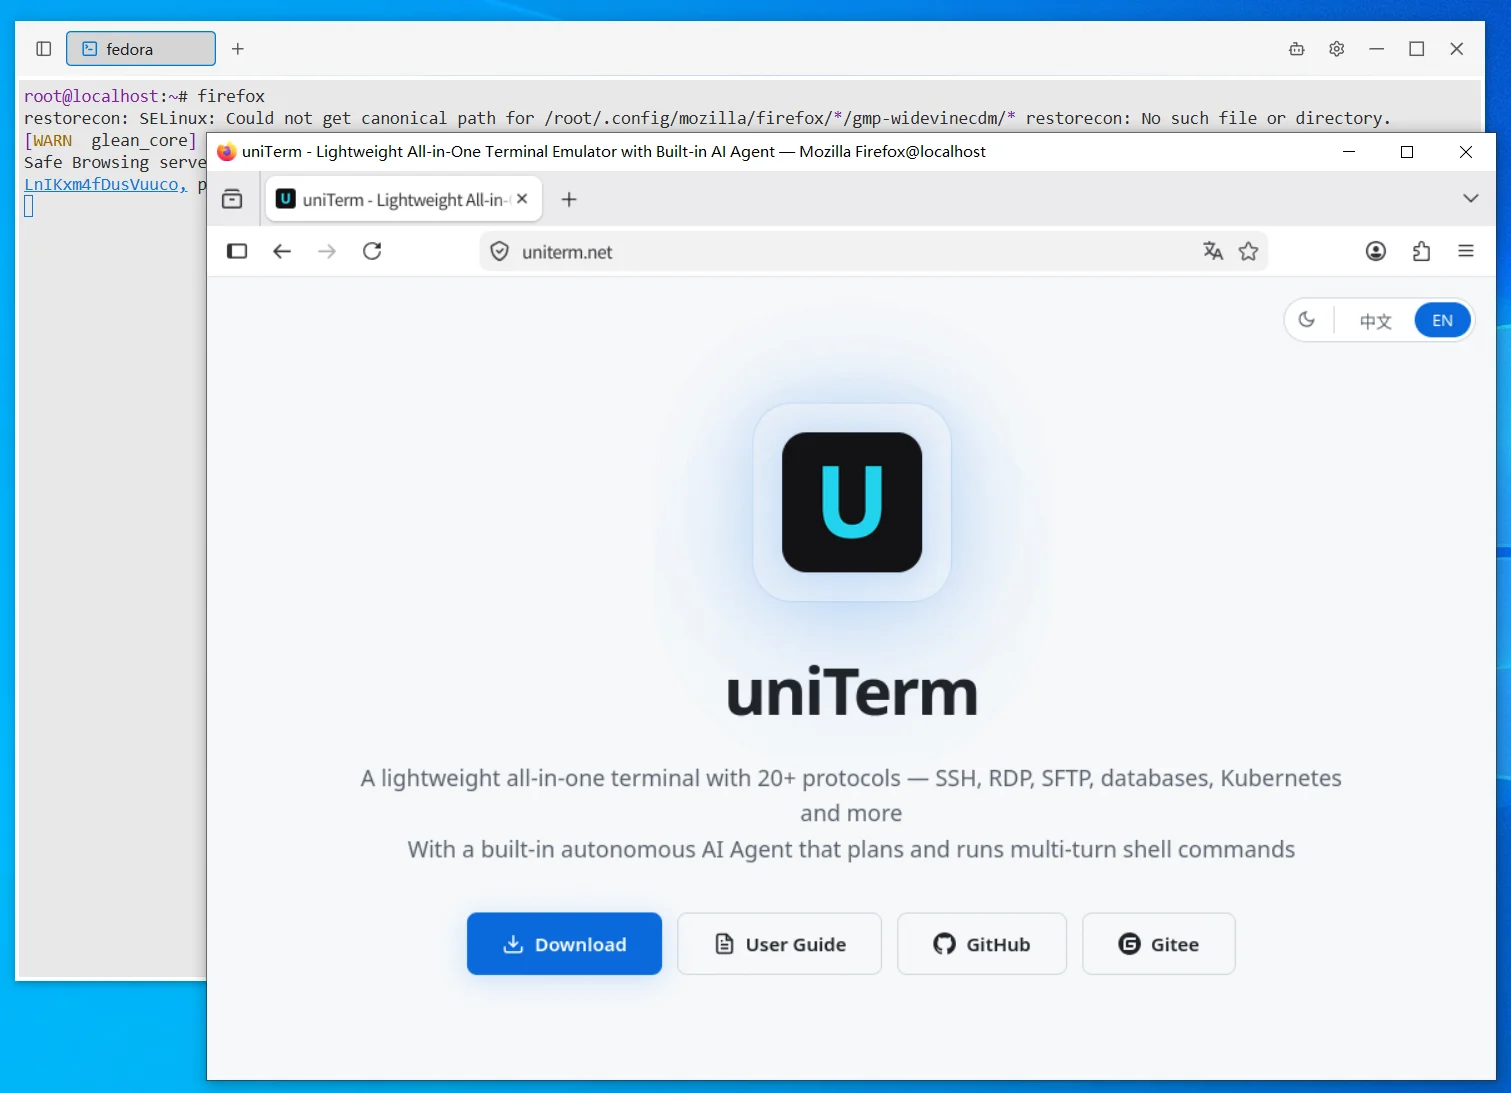
Windows 版本内置 VcXsrv X Server,开箱即用。macOS 用户需安装 XQuartz(
brew install --cask xquartz)。
SSH 终端标签页操作
标签页支持拖拽排序、拖入内容区分栏。右键标签页弹出菜单:
| 菜单项 | 说明 |
|---|---|
| 复制会话 | 在当前标签页旁边复制一个相同的会话 |
| 重新连接 | 断开后重新连接当前会话 |
| 复制主机地址 | 复制目标主机地址到剪贴板 |
| 打开 SFTP / 打开 SCP | 在当前连接上打开文件面板(按连接配置的文件传输协议显示) |
| 上传文件(rz -be) | 向终端发送 rz -be 命令,接收文件到远程 |
| 服务器监控 | 在当前连接上打开服务器监控面板 |
| 广播到该标签 | 将当前标签加入输入广播目标,输入同步到所有广播终端 |
| 文本搜索 | 在终端输出中搜索关键字 |
| 导出内容到文本 | 将当前终端输出导出为文本文件 |
| 开始 / 停止记录日志 | 随时开始或停止记录会话日志,可打开日志文件夹 |
| 定位到连接 | 在侧边栏连接列表中定位当前连接 |
| 锁定标签 | 锁定 AI 对该终端的操作 |
| 关闭 / 关闭其他 / 关闭右侧标签 | 关闭标签页 |
Telnet
Telnet 是一种简单的明文远程终端协议,常用于连接嵌入式设备、网络设备和遗留系统。
连接参数
| 参数 | 说明 |
|---|---|
| 主机 | 设备 IP 或域名 |
| 端口 | 默认 23 |
| 用户名 | 登录用户名(可选,连接后自动发送) |
| 密码 | 登录密码(可选,用户名发送后自动发送) |
| 字符编码 | 终端字符集,默认 UTF-8,可选 GBK、GB2312、Big5、Shift-JIS 等 |
| 退格键 | 终端退格键发送字节,默认 DEL(0x7F),可选 BS(0x08)和 VT220 Delete(ESC[3~) |
| 协商模式 | 主动(默认)或被动,影响 Telnet 选项协商的发起方 |
| 发送模式 | 逐字符发送(默认)或逐行发送 |
| 本地回显 | 开启后本地回显输入字符,关闭则由服务器回显 |
| 换行模式 | CR(默认)或 CR+LF |
| SSH 隧道 | 选择已有的 SSH 连接作为跳板机,通过其转发流量到目标主机 |
| 启动脚本 | 连接建立后自动执行的命令 |
| 连接时自动记录日志 | 连接建立时自动开始记录会话日志 |
⚠️ Telnet 不加密传输数据,请仅在可信网络中使用。
Mosh
Mosh(Mobile Shell)专为高延迟和间歇性网络设计,基于 UDP 传输,在网络切换(如 Wi-Fi 切 4G)时连接不中断。
连接参数
与 SSH 相同,uniTerm 先通过 SSH 连接到服务器,再自动启动 mosh-server 建立 UDP 会话。
| 参数 | 说明 |
|---|---|
| 主机 | 服务器 IP 或域名 |
| 端口 | SSH 端口,默认 22 |
| 用户名 | 登录用户名 |
| 认证方式 | 密钥库 / 密码 / 密钥路径 / 密钥文本 / Kerberos / SSH Agent |
| 字符编码 | 终端字符集,默认 UTF-8,可选 GBK、GB2312、Big5、Shift-JIS 等 |
| 退格键 | 终端退格键发送字节,默认 DEL(0x7F),可选 BS(0x08)和 VT220 Delete(ESC[3~) |
| 启动脚本 | 连接建立后自动执行的命令 |
| 连接时自动记录日志 | 连接建立时自动开始记录会话日志 |
注意:使用 Mosh 前,服务器需安装
mosh-server。Mosh 不支持 SSH 隧道和 Expect/Send 模式。
智能补全
在终端中键入命令时,输入框下方自动弹出补全建议,按 ↑ ↓ 选择、Enter 接受、Esc 关闭。补全来源包括:
- 历史匹配 — 从命令历史中按前缀和模糊匹配,匹配字符高亮显示
- 快捷命令 — 匹配已保存的快捷命令名称和命令内容
- AI 转写 — AI 根据当前输入上下文提供命令改写建议(需在设置中开启并配置 API Key)
在设置中可全局开启或关闭智能补全与 AI 转写。
Raw TCP
连接 host:port 后直接收发原始字节流,适合调试各类裸 TCP 服务。侧边栏「连接 TCP」入口可快速新建。
连接参数
| 参数 | 说明 |
|---|---|
| 主机 / 端口 | 目标地址与端口 |
| 字符编码 | 终端字符集,默认 UTF-8 |
| 退格键 | 终端退格键发送字节,默认 DEL(0x7F),可选 BS(0x08)和 VT220 Delete(ESC[3~) |
| 本地回显 | 开启后在本地显示发送的内容 |
| 换行模式 | CR(默认)或 CR+LF |